Etichetată drept CVE-2025-21042 dar referită în cercurile de hacking după numele spyware-ului care o folosea, LANDFALL, o vulnerabilitatea Android cu risc major dar specifică telefoanelor Galaxy a reușit să treacă neobservată timp de peste un an, pentru simplul motiv că grupările aflate în spatele acestor operațiuni de spionaj loveau doar ținte de mare valoare, cum ar fi jurnaliști, politicieni și alte persoane ale căror comunicații făceau obiectul unor operațiuni de interceptare la cel mai înalt nivel.
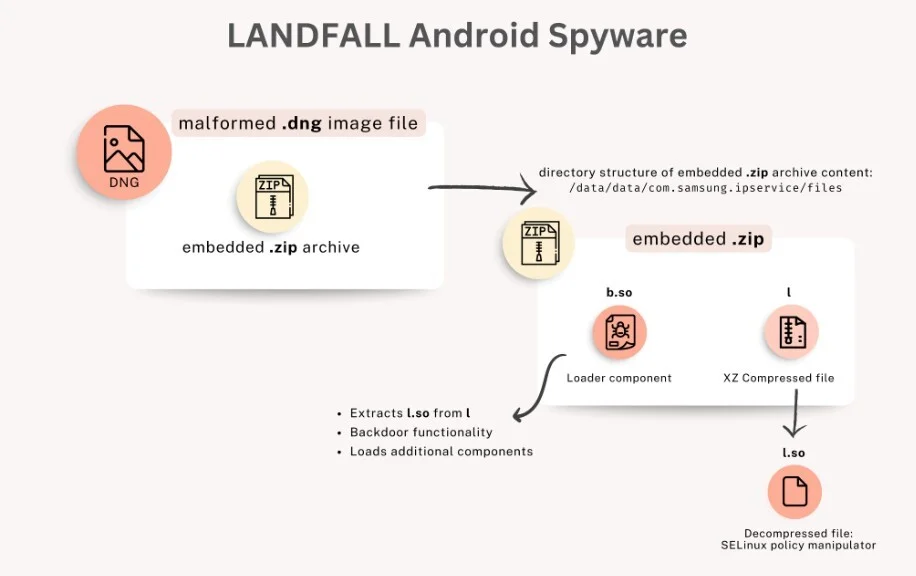
Potrivit terminologiei în domeniu, o vulnerabilitate zero-day este una despre care nimeni nu știe, care nu oferă dezvoltatorului nicio oportunitate pentru dezvoltarea unui remediu, înainte ca platforma/produsul respectiv să fie vizat de atacuri informatice în lumea reală. În cazul de față este vorba despre librăria (API-ul) de procesare a imaginilor Android de la Samsung, responsabil cu decodarea și procesarea diferitelor formate de imagine, inclusiv a unor formate care sunt specifice Samsung.
Concret, spyware-ul LANDFALL se infiltra pe dispozitivele persoanelor alese drept țintă prin simpla trimitere a unui fișier imagine. Odată recepționat pe dispozitiv acesta declanșa în mod automat, fără nici o acțiune din partea utilizatorului, procesul de instalare aplicației-spion. Malware-ul LANDFALL era încorporat în fișiere imagine cu extensia DNG, special modificate și apoi trimise pe WhatsApp. Potrivit Palo Alto Network, LANDFALL opera încă de la mijlocul anului 2024, cu câteva luni înainte ca vulnerabilitatea să fie remediată.
Interesant este că Meta, administratorul WhatsApp, neagă că ar fi avut vreun rol în ce privește facilitarea răspândirii exploit-ului către dispozitivele Samsung. Potrivit Meta, nu există nicio dovadă că rețeaua WhatsApp ar fi fost folosită pentru propagarea aplicației de spionaj sus-amintite, compania lui Mark Zuckerberg în esență negând că astfel de atacuri ar fi avut loc.
Potrivit informațiilor liber disponibile, setul de instrumente spyware recunoscut sub denumirea LANDFALL nu a mai reprezentat o amenințare încă din luna aprilie a anului trecut, deși o altă vulnerabilitate zero-day cu profil asemănător a fost corectată de Samsung acum doar două luni, în septembrie. Etichetat CVE-2025-21043, exploit-ul a avea legătură cu același API de procesare a imaginilor.
Cât despre malware-ul sus-amintit, acesta putea fi folosit pentru înregistrarea microfonului, urmărirea locației și obținerea de fotografii folosind oricare dintre camerele telefonului.
Itay Cohen, cercetător principal senior la Unitatea 42 a Palo Alto Network, a declarat că atacul LANDFALL a fost îndreptat „către anumite persoane” și nu a fost propagat la scară largă, indiciu că acesta a fost un instrument premium rezervat clienților cu buget pe măsură, cum ar fi actorii statali și companii dispuse să aloce bun buget practic nelimitat pentru facilitarea operațiunilor de spionaj industrial.
Cât despre asocierea directă între spyware-ul LANDFALL și dispozitivele Samsung, explicația este simplă: telefoanele Samsung sunt echivalentul iPhone dar pentru utilizatorii de Android. Iar de aici putem trage și câteva învățăminte: dacă te simți cu „musca pe căciulă” nu folosi un telefon comun, pe principiul că te vei pierde în mulțime.
Aparent, operațiunile de spionaj facilitate cu spyware-ul LANDFALL au fost îndreptate cel mai mult asupra unor ținte din Orientul Mijlociu, inclusiv în Turcia, Iran, Irak și Maroc. Iar de aici am putea deduce cu acuratețe rezonabilă naționalitatea autorului acestui exploit. Dar vă lăsăm pe voi cititorii să veniți cu propriile propuneri.
Autor