Potrivit Google, infractorii cibernetici au trecut de la folosirea chatboților pentru a accelera descoperirea vulnerabilităților informatice la agenți AI care întreprind aceste activități în mod complet autonom, investigând vulnerabilități, dezvoltând exploit-uri și apoi atacând ținta selectată fără intervenția unui operator uman pe parcursul procesului.
Cel mai recent raport Google Threat Intelligence Group (GTIG) confirmă că grupările de hackeri folosesc cu succes instrumente AI pentru descoperirea vulnerabilităților software și dezvoltarea-propagarea în timp record a exploit-urilor. Astfel, devine to mai dificil pentru dezvoltatorii software și experții în securitate cibernetică să țină pasul cu actorii rău intenționați, cei din urmă reușind în câteva ore sau zile să exploateze vulnerabilități care în trecut ar fi necesitat luni de muncă și expertiza unei întregi echipe bine motivată de hackeri.
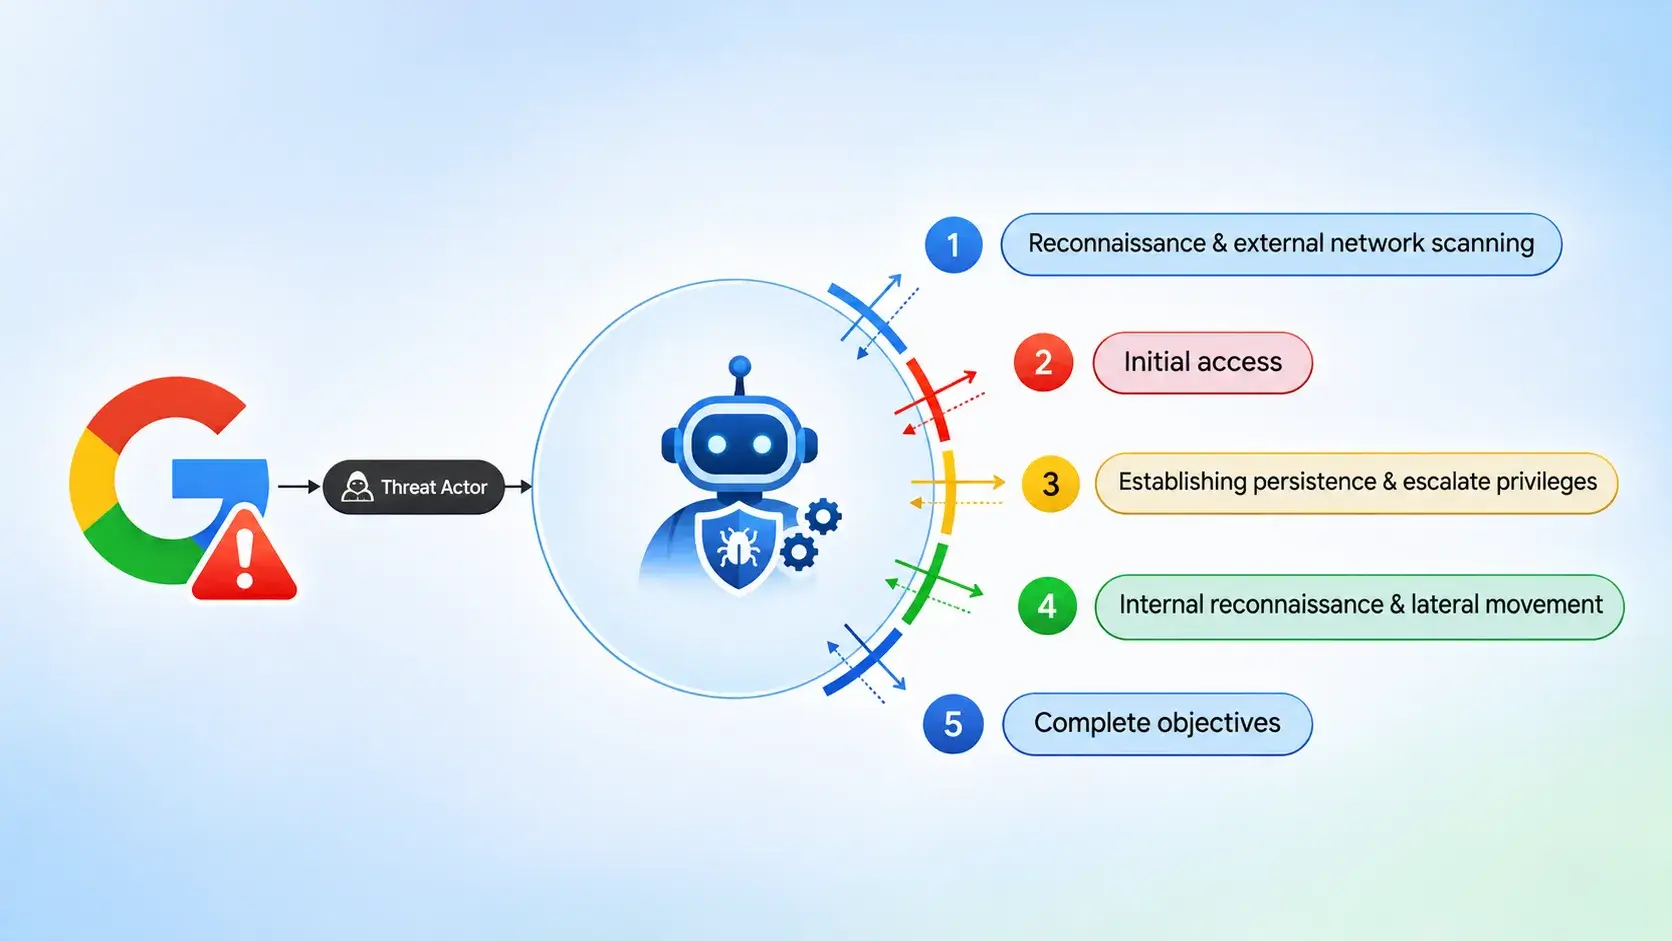
Raportul GTIG evidențiază în mod special o grupare de hackeri ruși care au antrenat agenți AI specializați în operațiuni de hacking iar apoi i-au lăsat să acționeze singuri. Atacul a vizat site-uri din Franța, din domenii precum media, divertisment și educație. Potrivit Google, atacatorii s-au folosit de mai mulți agenți AI, fiecare specializat pe câte un rol, care au acționat în etape predând rezultatul către următorul agent:
“Aceștia au comparat versiunile de cod ale unor programe informatice, înainte și după instalarea actualizărilor de securitate, au identifica vulnerabilități și au dezvoltat automat moduri de exploatare a breșelor, fără intervenție umană”.
Chiar dacă atacul în sine nu reprezintă ceva nemaiîntâlnit, detaliul care ridică un semnal de alarmă pentru comunitatea de securitate cibernetică este faptul că inteligența artificială a dus până la capăt întregul proces, de la identificarea unei vulnerabilități până la dezvoltarea metodei de exploatare, fără ca un hacker să fie nevoit să ghideze fiecare etapă sau să corecteze greșelile sistemului. Până acum, chiar și cele mai avansate modele AI aveau nevoie de supravegherea unor specialiști, care să le ofere instrucțiuni și să intervină atunci când întâmpinau dificultăți. Inteligența artificială era folosită în principal pentru a accelera anumite operațiuni, nu pentru a desfășura independent un atac complex.
Iar incidentul stabilește un precedent periculos, demonstrând că modele de inteligență artificială suficient de avansate pentru a desfășura în mod autonom atacuri informatice de mare complexitate sunt acum la dispoziția grupărilor de hackeri. Raportul Google arată că mai multe modele de inteligență artificială autonome, unele de tip open-source, au fost folosite în atacuri – precum ARTEX, CAIRN, CyberAttackAI, PentAI și HexStrike AI. Astfel, în timp ce unele atacuri recrutează mai mulți agenți AI care colaborează pentru a identifica și exploata vulnerabilități, altele sunt antrenate pe obiective specifice, precum slăbirea barierelor de securitate:
”Adoptarea acestor framework-uri de către actorii amenințători reprezintă o schimbare de paradigmă către intruziuni care au loc la viteza mașinilor, înlănțuirea automată a căilor de atac complexe scalând semnificativ operațiunile. Deși mecanismele intruziunilor rămân aceleași, cum ar fi utilizarea acreditărilor compromise și țintirea sistemelor nepachetate, viteza și amploarea la care framework-urile pot exploata aceste slăbiciuni cunoscute introduc o nouă provocare defensivă”.
Raportul a discutat, de asemenea, măsurile de atenuare a problemelor, subliniind importanța aplicării rapide a patch-urilor de securitate pentru sistemele conectate la internet și reducerea întârzierilor dintre lansarea și implementarea remediilor pentru probleme de securitate nou descoperite.
Autor


